权限与安全
TIP
权限系统管的是工具调用、文件读写、命令执行等有实际影响的行为,不限制聊天内容。它只回答一个问题:这个操作能不能执行?
每次操作发生时,系统综合发起者身份、操作内容、影响范围和危险程度,再由权限模式、规则和人工审批共同裁决。这样你既可以在私聊中放开高级工具,也可以在公开群聊中收紧危险操作。
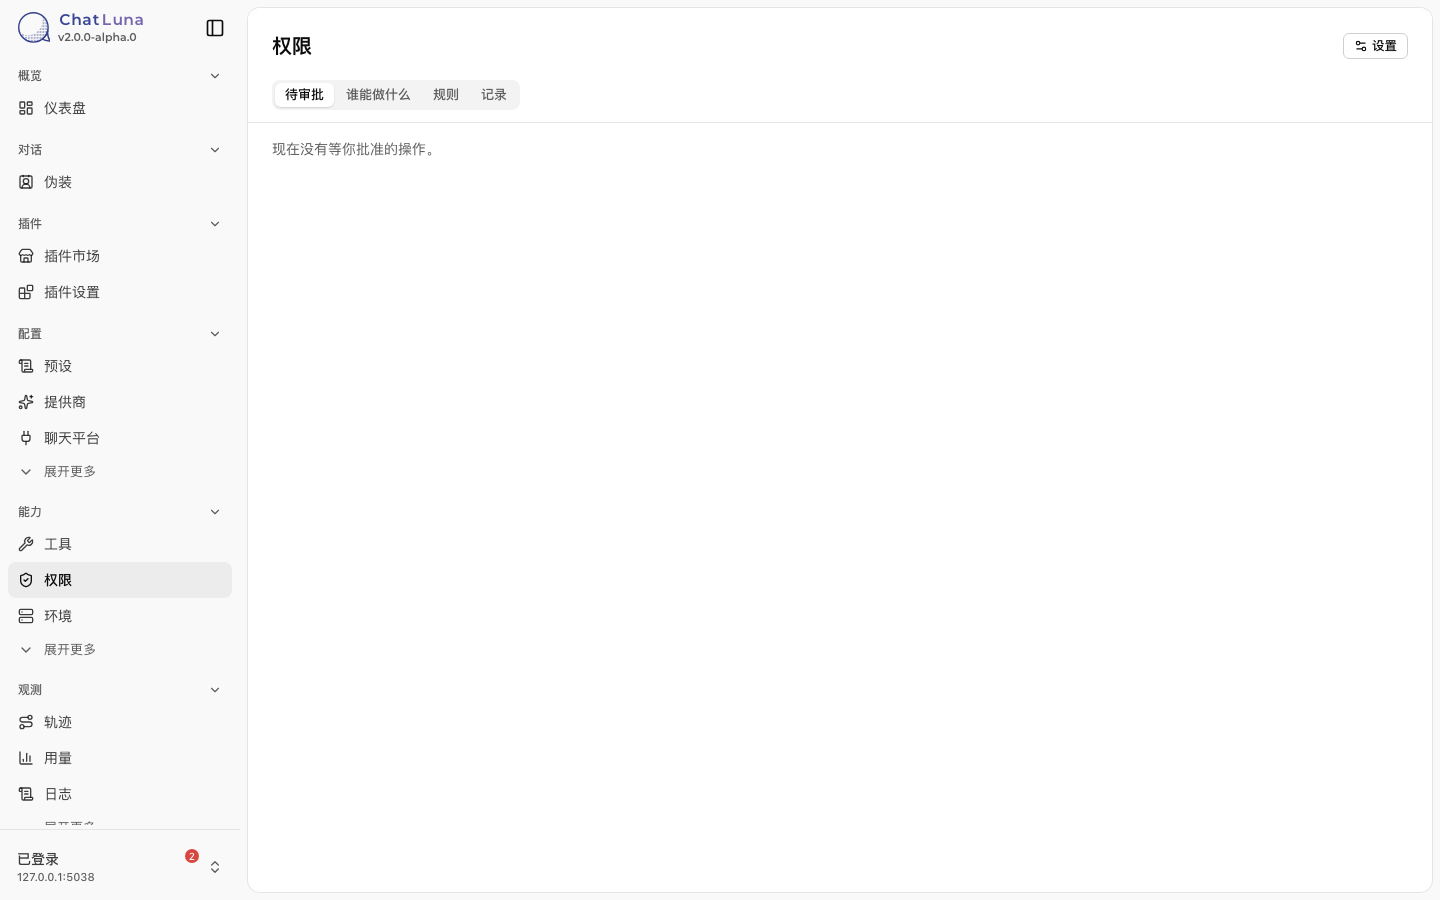
在左侧导航栏点击「权限与安全」,可以查看用户列表、自定义角色和待审批事件。
等级
每个用户有一个 0 到 5 级的权限等级:
| 等级 | 典型身份 | 默认模式 |
|---|---|---|
| 0 | 未登记或受限用户 | 只读 |
| 1 | 普通群成员 | 只读 |
| 2 | 活跃成员 / 受信任用户 | 只读 |
| 3 | 群管理员 | 自动 |
| 4 | 群主 / 主人 | 自动 |
| 5 | 实例主人 | 全部允许 |
等级的来源:
- 主人列表:控制台权限设置中填写的各平台账号,直接拥有 5 级。
- 平台身份:群主自动映射为 4 级,群管理员 3 级,普通成员 1 级。
- 角色:自定义角色可以指定等级,用户有多个角色时取最高。
- 手动指定:在用户列表中点击用户,直接设置等级。
等级不等于可以任意操作,最终还要看当前的模式和规则。
四种模式
| 模式 | 允许什么 | 适合谁 |
|---|---|---|
| 只读 | 读取、查询;写入和执行一律拒绝或询问 | 普通群成员、未信任用户 |
| 只改文件 | 允许读写文件;命令执行等仍需审批 | 需要改文件但不该执行命令的用户 |
| 自动 | 由审查器模型判断,能放行的放行,拿不准的再问 | 管理员、受信任用户 |
| 全部允许 | 大部分操作直接执行;危险和高危操作仍受限制 | 实例主人 |
全部允许 只对 5 级用户生效,低于 5 级的用户会自动降级为 自动。
模式可以在多个层级配置:插件的全局默认、各等级的默认、「场景规则」中按群或用户的覆盖,以及单次调用允许的上限。多个层级同时存在时取更严格者,场景规则不能突破用户等级的上限。
WARNING
不要把 全部允许 设为全局默认。多人公开群聊中,成员应保持 只读 或 只改文件。
风险等级
- 普通:读取文件、查询记忆、搜索网页等只读操作,符合模式即可放行。
- 危险:写文件、执行命令、修改配置、读取技能密钥等,即使模式允许写入也可能需要审批。
- 高危:删除目录、批量修改关键数据、重启或终止实例等,只有 3 级及以上用户可以申请,且必须人工确认,「一直允许」规则也不会自动放行。
工具注册时声明基准风险,运行时还会根据操作目标动态评估。例如修改普通文本是普通或危险操作,覆盖系统关键配置文件则会升级为高危。
规则
等级和模式无法满足特殊需求时,可以在「规则」标签页点击「添加规则」。规则包含:
- 动作:读取文件、写入文件、执行命令、读取记忆、使用技能密钥等。
- 目标:文件路径、命令前缀、记忆主题等,支持通配符。
- 谁:用户、角色、等级、群组、会话、路由、Agent 或平台。
- 效果:允许、询问或拒绝。
- 有效期:本次调用、本轮对话、当前会话、某个时间段或永久。
- 是否最终:命中后是否停止比对后续规则。
判定顺序:先查找匹配的「拒绝」规则,命中即终止;再查找「允许」或「询问」规则;都没有命中时,按当前模式和等级判定。一个请求包含多个子操作时分别判定,任何一个被拒,整个请求都不执行。
TIP
规则适合「允许某人修改指定目录」这类例外情况。大多数场景用等级就够了。
审批
模式拿不准或命中「询问」规则时,系统暂停操作,同时在聊天窗口和控制台推送审批卡片,显示发起人、操作内容、目标、风险等级和调用原因。审批人的等级必须达到操作要求的门槛。可选的处理方式:
- 允许这一次:只放行这一次,最稳妥。
- 这一轮都允许:当前回合内不再询问。
- 这个会话都允许:当前会话内不再询问,适合集中调试。
- 一直允许…:生成一条持久放行规则,高危操作没有此选项。
- 拒绝:驳回,模型会收到拒绝反馈并调整策略。
- 一直拒绝…:驳回并生成一条永久拒绝规则。
审批默认 120 秒超时,超时或取消按拒绝处理。每次审批的申请人、批准人、操作对象和时限都会记录到审计日志。
WARNING
对终端命令选择「一直允许…」时,匹配的通常是命令前缀而不是完整命令。批准前看清范围,拿不准就选「允许这一次」。
审查器
自动 模式下,请求先交给审查器模型评估:结合动作、目标、风险等级和对话上下文,判断是直接放行还是转交人工审批。
在「权限与安全 → 审查器」中可以设置:
- 审查器模型:默认使用系统的决策角色,也可以指定更强的模型。
- 审批超时:默认 120 秒。
- 各等级默认模式:0 到 5 级各自绑定的模式。
审查器不保证百分之百准确,它的作用是替你过滤常规的无害操作。绝对不能发生的操作,请添加明确的「拒绝」规则或直接禁用工具。
权限页
页面顶部有四个标签页:
- 待审批:等待人工答复的请求,每张卡片显示申请人、动作、目标、风险等级和审批门槛。
- 谁能做什么:用户和角色列表。点击用户可调整等级和模式,点击角色可配置等级、模式和继承关系。
- 规则:自定义规则列表,右上角可以添加规则。
- 记录:最近 24 小时的判定日志和统计,按允许、询问、拒绝、审查放行分类,点击可查看判定依据。
页面上方的「缺省模式」决定没有命中任何规则时的行为,旁边列出单独设置过的对象。
常见场景
群里只允许查询
普通群成员保持 只读,群管理员设为 自动;在「场景规则」中把该群的命令执行和文件写入设为「询问」。群友查资料不受影响,有人诱导模型写磁盘或执行命令时会触发审批,管理员拒绝即可。
私聊放开
为常私聊的用户单独指定更高的等级或模式。你自己的私聊可以设为 全部允许;其他协作者建议 只改文件 或 自动,让系统级操作仍需你把关。
给某个群管理员放权
不要提升整个群的等级。在该群的群成员规则中找到这位成员,单独把等级提升到 3 或 4 级并开启 自动 模式。
技能密钥
读取技能密钥属于「危险」动作。可以在场景规则中按群禁止技能使用密钥,有人在群里触发技能也拿不到凭据。消耗付费额度的技能可以只在管理群中放开。
子代理
子代理继承发起者的权限上下文,审批卡片会标注委派链(例如「子代理:A → B」)。子代理的权限不会超过发起者,多层委派也无法越权。
常见问题
工具调用一直被拒绝:检查当前模式是否为只读、用户等级是否达到门槛、是否命中拒绝规则,以及审批是否超时。
主人也无法执行:高危操作始终需要人工确认。检查是否弹出了审批卡片。
收不到审批消息:检查聊天平台的审批插件是否启用、审批人是否在机器人可达的会话中、消息是否被平台过滤。审批超时按拒绝处理,不会转给其他人。
批准了但下次还要问:上次选择的是「允许这一次」。高危操作只能单次允许。
改了规则不生效:有更严格的模式或等级限制。多层叠加时以更严格的为准,场景规则不能突破等级上限。
